


La page Certificats d'une organisation vierge et ce qui y apparaîtra
Traduit de English par IA ·
La version 2.2.2 a ajouté la page Certificats. Voici à quoi elle ressemble sur une organisation toute neuve, où les deux listes sont vides. Seuls les appareils sous licence reçoivent un certificat de l’AC des appareils, lors de leur provisionnement ; une organisation sans eux voit donc la même chose. Les appareils que vous construisez vous-mêmes continuent d’utiliser des jetons d’accès ou MQTT basic.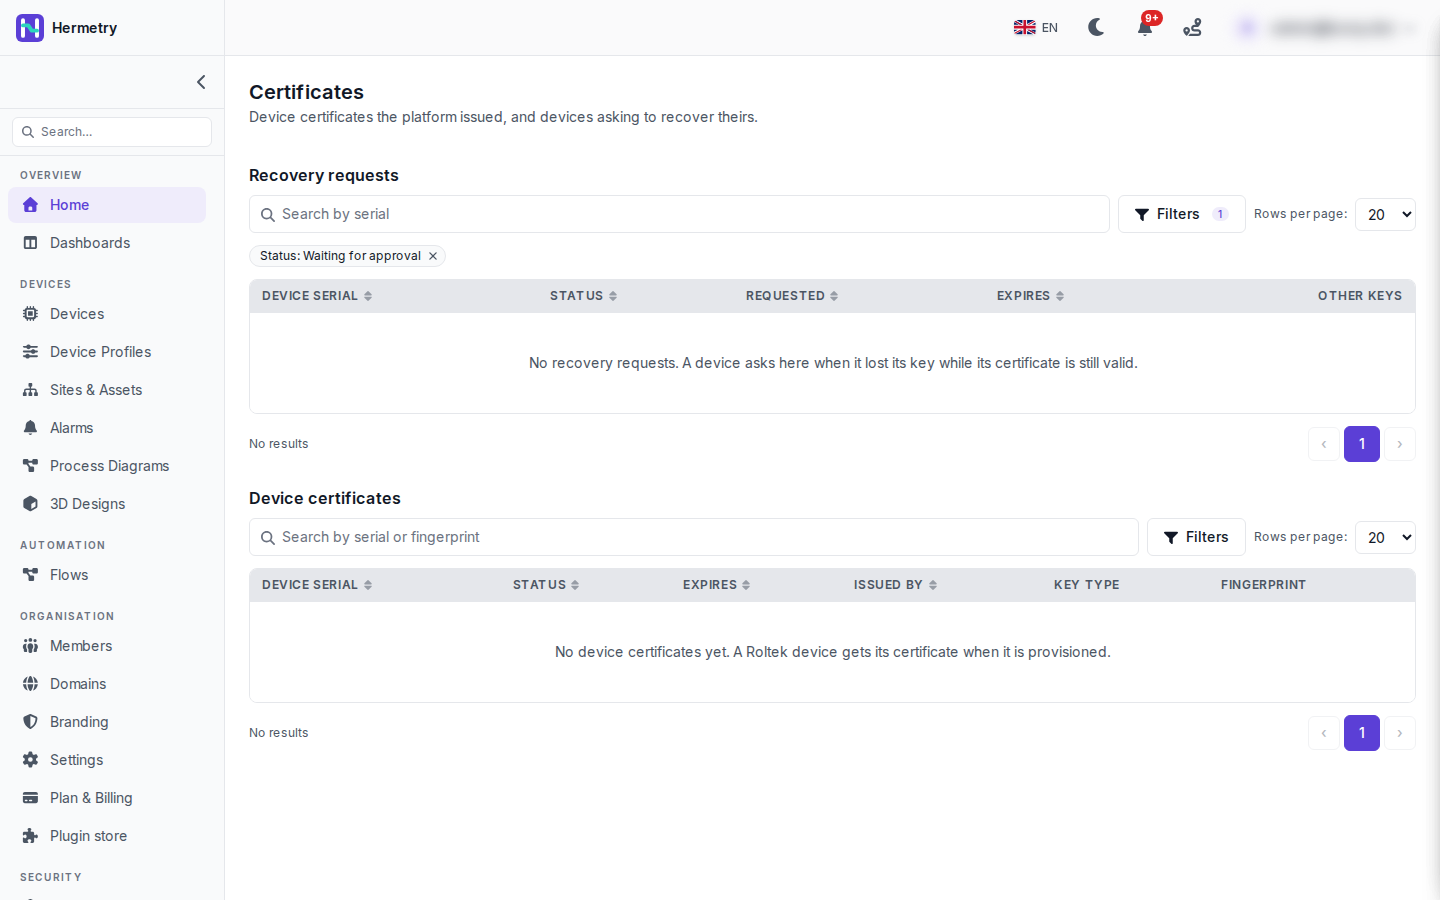 La page comporte deux listes.Demandes de récupération, filtrées ici sur Status: Waiting for approval, avec le numéro de série de l’appareil, le statut, la date de demande, l’expiration et d’autres clés. Un appareil apparaît ici lorsqu’il demande un nouveau certificat alors que son certificat actuel est encore valide. Il peut s’agir d’un appareil que vous avez réinitialisé ou réparé, ou d’un clone ; Hermetry n’en émet donc pas un de sa propre initiative. Vous recevez la notification « A device asks for a new certificate » et décidez depuis la page de l’appareil. Approuver révoque immédiatement le certificat actuel et permet à l’appareil d’obtenir un nouveau certificat pour la clé affichée, dans un délai de 7 jours. Rejeter conserve le certificat actuel sans en émettre. N’approuvez que si vous savez que l’appareil a été réinitialisé ou réparé.Certificats des appareils, consultables par numéro de série ou empreinte, avec statut, expiration, émetteur, type de clé et empreinte. Les statuts sont Active, Superseded, Revoked et Expired. Les appareils sous licence actuels utilisent ECDSA P-256, et le nom commun est le numéro de série de l’appareil.Pour un appareil donné, l’onglet Certificate d’un appareil MQTT affiche son certificat, la manière dont il a été émis (premier certificat sorti d’usine, renouvellement, récupération et quelques autres cas) et sa validité. Révoquez le certificat en indiquant un motif ; vous saisissez le numéro de série pour confirmer, et l’appareil est déconnecté immédiatement.La consultation des certificats est une autorisation de niveau Admin (
iot_pki.certificates.read). Les alertes d’expiration se configurent sous Device Certificate Settings : 30 jours par défaut, de 30 à 180.Documentation : Device certificates, The device certificate authority.
2.2.2 added the Certificates page. This is it on a brand-new organisation, so both lists are empty. Only licensed devices get a certificate from the device CA, when they are provisioned, so an organisation without them sees the same. Devices you build yourselves keep using access tokens or MQTT basic.
The page has two lists.
Recovery requests, filtered here to Status: Waiting for approval, with device serial, status, requested, expires and other keys. A device appears here when it asks for a new certificate while its current one is still valid. That can be a device you reset or repaired, or a clone, so Hermetry doesn’t issue one on its own. You get the notice « A device asks for a new certificate » and decide on the device page. Approve revokes the current certificate at once and lets the device get a new one for the key shown, within 7 days. Reject keeps the current certificate and issues nothing. Approve only when you know the device was reset or repaired.
Device certificates, searchable by serial or fingerprint, with status, expiry, issuer, key type and fingerprint. Statuses are Active, Superseded, Revoked and Expired. Current licensed devices use ECDSA P-256, and the common name is the device serial.
For one device, an MQTT device’s Certificate tab shows its certificate, how it was issued (first certificate from the factory, renewal, recovery and a few more) and its validity. Revoke from the certificate with a reason; you type the serial to confirm, and the device is disconnected straight away.
Viewing certificates is an Admin-level permission (iot_pki.certificates.read). Expiry warnings are set under Device Certificate Settings: 30 days by default, 30 to 180.
Docs: Device certificates, The device certificate authority.
Traduit de English par IA ·
Pour nos unités sous licence, se renouvellent-elles automatiquement ou devons-nous déclencher une action avant l’expiration des 365 jours ?
For our licensed units, do they renew by themselves or do we have to trigger something before the 365 days are up?
Traduit de English par IA ·
D’eux-mêmes, au plus tard 30 jours avant expiration. Vous pouvez aussi demander un renouvellement anticipé avec « Renouveler le certificat » (la commande cert.renew) ; le certificat actuel est conservé jusqu’à ce que le nouveau soit en service. Les appareils invités à se renouveler sans l’avoir fait sont signalés aux administrateurs avec ceux qui arrivent à expiration.
By themselves, at the latest 30 days before expiry. You can also ask one to renew early with Renew certificate (the cert.renew command); it keeps the current certificate until the new one is in use. Devices that were asked to renew and didn’t are reported to administrators along with the expiring ones.
Traduit de English par IA ·
Cas limite : juste après le redémarrage d’un nœud passerelle (gateway), avant qu’il ait chargé l’ensemble de révocation, accepte-t-il les certificats uniquement sur la base de la chaîne et de la date d’expiration ?
Edge case: right after a gateway node restarts, before it has loaded the revocation set, does it accept certificates on chain and expiry alone?
Traduit de English par IA ·
Non, il refuse tout certificat tant que son jeu de révocation (revocation set) n’est pas chargé. Il n’existe pas non plus de solution de repli par mot de passe : un certificat présenté décide toujours.
No, it refuses every certificate until its revocation set is loaded. There’s no password fallback either: a presented certificate always decides.
Traduit de English par IA ·
Nous avons reçu hier notre première demande de récupération, après une réparation sur une unité sous licence. La notification est arrivée, j’ai vérifié avec le technicien qu’il s’agissait bien de l’unité qu’il avait réparée, je l’ai approuvée sur la page de l’appareil, et elle était de nouveau en ligne quelques minutes plus tard.
Had our first recovery request yesterday, after a repair on one licensed unit. The notice came in, I checked with the technician that it was the unit he’d repaired, approved it on the device page, and it was back online a few minutes later.
- Vous devez être connecté pour répondre à ce sujet.
Rejoignez la discussion
Connectez-vous pour poser et répondre à des questions, aimer les messages utiles et marquer la réponse qui a résolu votre problème. Chaque contribution rapporte des points et des niveaux.