


La página de Certificados en una organización nueva y lo que aparecerá en ella
Traducido del English por IA ·
La versión 2.2.2 añadió la página de Certificados. Esta es la vista en una organización recién creada, por lo que ambas listas están vacías. Solo los dispositivos con licencia reciben un certificado de la CA de dispositivos, cuando se aprovisionan, así que una organización sin ellos ve lo mismo. Los dispositivos que construyes tú mismo siguen usando tokens de acceso o MQTT basic.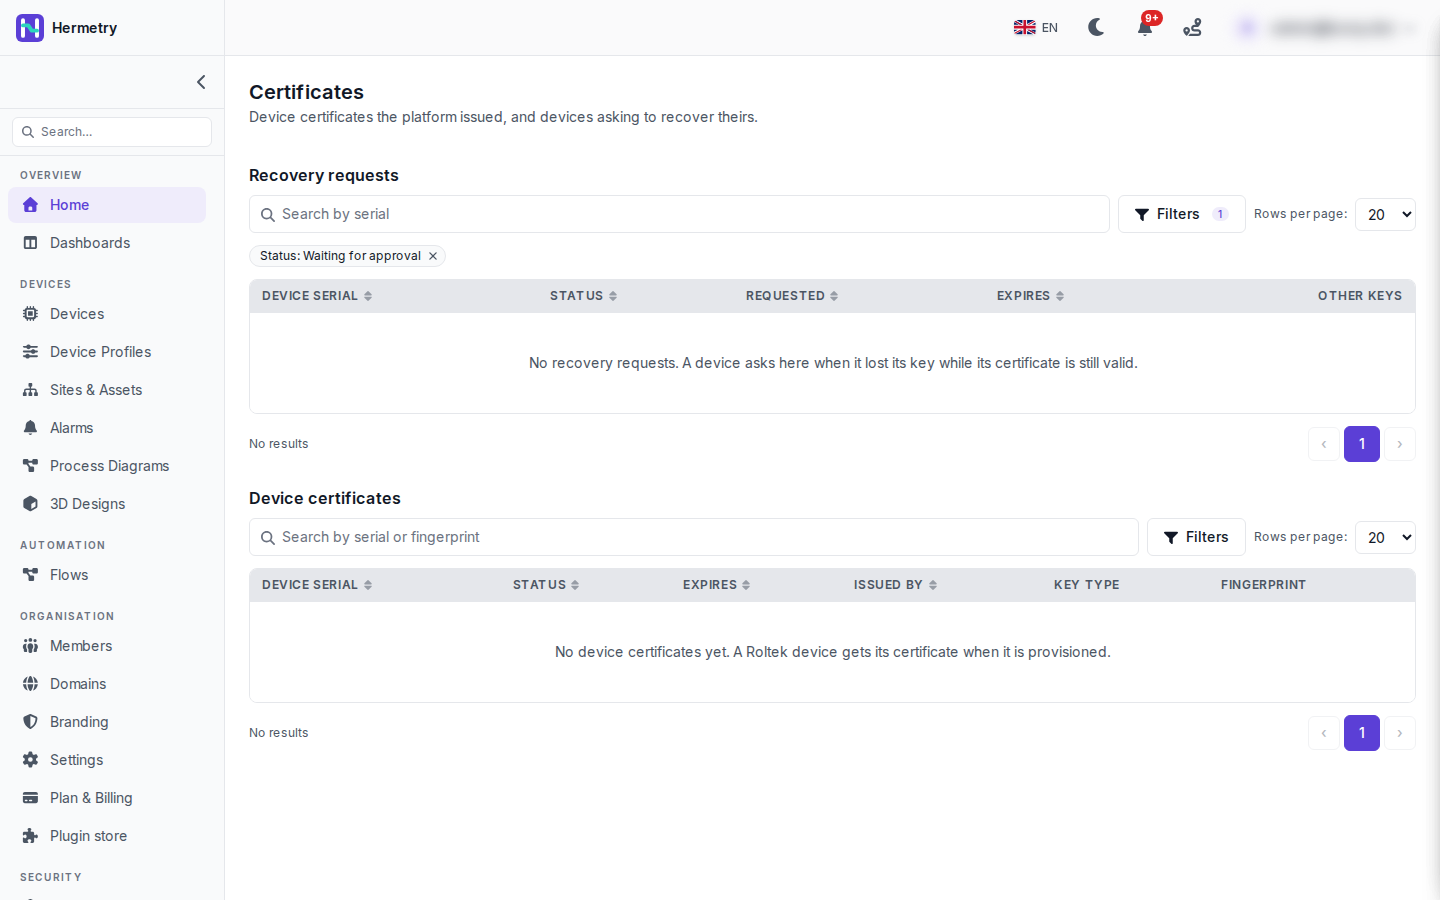 La página tiene dos listas.Solicitudes de recuperación, filtradas aquí por Status: Waiting for approval, con número de serie del dispositivo, estado, fecha de solicitud, caducidad y otras claves. Un dispositivo aparece aquí cuando solicita un nuevo certificado mientras el actual sigue siendo válido. Puede tratarse de un dispositivo que restableciste o reparaste, o de un clon, por eso Hermetry no emite uno por su cuenta. Recibes el aviso «A device asks for a new certificate» y decides en la página del dispositivo. Aprobar revoca el certificado actual de inmediato y permite que el dispositivo obtenga uno nuevo para la clave mostrada, en un plazo de 7 días. Rechazar mantiene el certificado actual y no emite nada. Apruébalo solo cuando sepas que el dispositivo fue restablecido o reparado.Certificados de dispositivos, buscables por número de serie o huella digital, con estado, caducidad, emisor, tipo de clave y huella digital. Los estados son Active, Superseded, Revoked y Expired. Los dispositivos con licencia actuales usan ECDSA P-256, y el nombre común es el número de serie del dispositivo.Para un dispositivo concreto, la pestaña Certificate de un dispositivo MQTT muestra su certificado, cómo se emitió (primer certificado de fábrica, renovación, recuperación y algunos más) y su validez. Revoca el certificado indicando un motivo; escribes el número de serie para confirmar y el dispositivo se desconecta de inmediato.Ver certificados es un permiso de nivel Admin (
iot_pki.certificates.read). Las advertencias de caducidad se configuran en Device Certificate Settings: 30 días por defecto, de 30 a 180.Documentación: Device certificates, The device certificate authority.
2.2.2 added the Certificates page. This is it on a brand-new organisation, so both lists are empty. Only licensed devices get a certificate from the device CA, when they are provisioned, so an organisation without them sees the same. Devices you build yourselves keep using access tokens or MQTT basic.
The page has two lists.
Recovery requests, filtered here to Status: Waiting for approval, with device serial, status, requested, expires and other keys. A device appears here when it asks for a new certificate while its current one is still valid. That can be a device you reset or repaired, or a clone, so Hermetry doesn’t issue one on its own. You get the notice «A device asks for a new certificate» and decide on the device page. Approve revokes the current certificate at once and lets the device get a new one for the key shown, within 7 days. Reject keeps the current certificate and issues nothing. Approve only when you know the device was reset or repaired.
Device certificates, searchable by serial or fingerprint, with status, expiry, issuer, key type and fingerprint. Statuses are Active, Superseded, Revoked and Expired. Current licensed devices use ECDSA P-256, and the common name is the device serial.
For one device, an MQTT device’s Certificate tab shows its certificate, how it was issued (first certificate from the factory, renewal, recovery and a few more) and its validity. Revoke from the certificate with a reason; you type the serial to confirm, and the device is disconnected straight away.
Viewing certificates is an Admin-level permission (iot_pki.certificates.read). Expiry warnings are set under Device Certificate Settings: 30 days by default, 30 to 180.
Docs: Device certificates, The device certificate authority.
Traducido del English por IA ·
Para nuestras unidades con licencia, ¿se renuevan solas o tenemos que iniciar algo antes de que pasen los 365 días?
For our licensed units, do they renew by themselves or do we have to trigger something before the 365 days are up?
Traducido del English por IA ·
Por sí mismos, como máximo 30 días antes de su vencimiento. También puede pedir una renovación anticipada con «Renovar certificado» (el comando cert.renew); se mantiene el certificado actual hasta que el nuevo esté en uso. Los dispositivos a los que se pidió renovar y no lo hicieron se notifican a los administradores junto con los que vencen.
By themselves, at the latest 30 days before expiry. You can also ask one to renew early with Renew certificate (the cert.renew command); it keeps the current certificate until the new one is in use. Devices that were asked to renew and didn’t are reported to administrators along with the expiring ones.
Traducido del English por IA ·
Caso límite: justo después de que un nodo gateway se reinicie, antes de cargar el conjunto de revocación, ¿acepta certificados solo por la cadena y la fecha de caducidad?
Edge case: right after a gateway node restarts, before it has loaded the revocation set, does it accept certificates on chain and expiry alone?
Traducido del English por IA ·
No, rechaza todos los certificados hasta que se cargue su conjunto de revocación (revocation set). Tampoco hay un método alternativo con contraseña: un certificado presentado siempre decide.
No, it refuses every certificate until its revocation set is loaded. There’s no password fallback either: a presented certificate always decides.
Traducido del English por IA ·
Ayer recibimos nuestra primera solicitud de recuperación, tras una reparación en una unidad con licencia. Llegó la notificación, comprobé con el técnico que era la unidad que él había reparado, la aprobé en la página del dispositivo y volvió a estar en línea unos minutos después.
Had our first recovery request yesterday, after a repair on one licensed unit. The notice came in, I checked with the technician that it was the unit he’d repaired, approved it on the device page, and it was back online a few minutes later.
- Debes estar registrado para responder a este debate.
Únete a la conversación
Inicia sesión para preguntar y responder, dar me gusta a las publicaciones útiles y marcar la respuesta que resolvió tu problema. Cada aportación suma puntos y niveles.