


Appareils et connectivité
Connectez vos appareils via le protocole qu’ils parlent déjà
Les appareils envoient via MQTT ou HTTPS, rejoignent le serveur de réseau LoRaWAN propre à Hermetry, transmettent via une passerelle, ou sont interrogés par la plateforme. Un profil d’appareil définit comment chaque type d’appareil se connecte, à quelle fréquence il peut envoyer et quand il est considéré comme en ligne.
Modes d’accès
Cinq façons d’accéder à Hermetry
Choisissez celle qui convient à l’appareil. Un même profil peut autoriser MQTT et HTTP ensemble.
| Mode | Pour | Chiffres clés |
|---|---|---|
| MQTT | Appareils qui maintiennent une connexion ouverte | MQTT 3.1.1 sur TLS 1.2 ou supérieur, port 8883. MQTT non chiffré sur le port 1883 uniquement si le profil l’autorise ; TLS est requis par défaut. |
| HTTPS | Appareils qui se réveillent, envoient puis se mettent en veille, ou réseaux qui bloquent MQTT | Le jeton est transmis dans l’en-tête Authorization. Un jeton dans l’URL n’est autorisé que sur un profil configuré en HTTP uniquement. |
| LoRaWAN | Capteurs sur batterie derrière des passerelles LoRaWAN | Serveur de réseau propre à Hermetry : passerelles Basics Station, EU868, classes d’appareils A et C, OTAA. Une bibliothèque de 106 codecs, ainsi que des codecs que vous écrivez et testez vous-même. |
| Via une passerelle | Appareils de terrain derrière un routeur ou une passerelle sous licence | Jusqu’à 500 appareils enfants par passerelle par défaut. Chaque enfant dispose de ses propres mesures, alarmes et tableaux de bord ; les limites de débit s’appliquent à chaque enfant et à la passerelle dans son ensemble. |
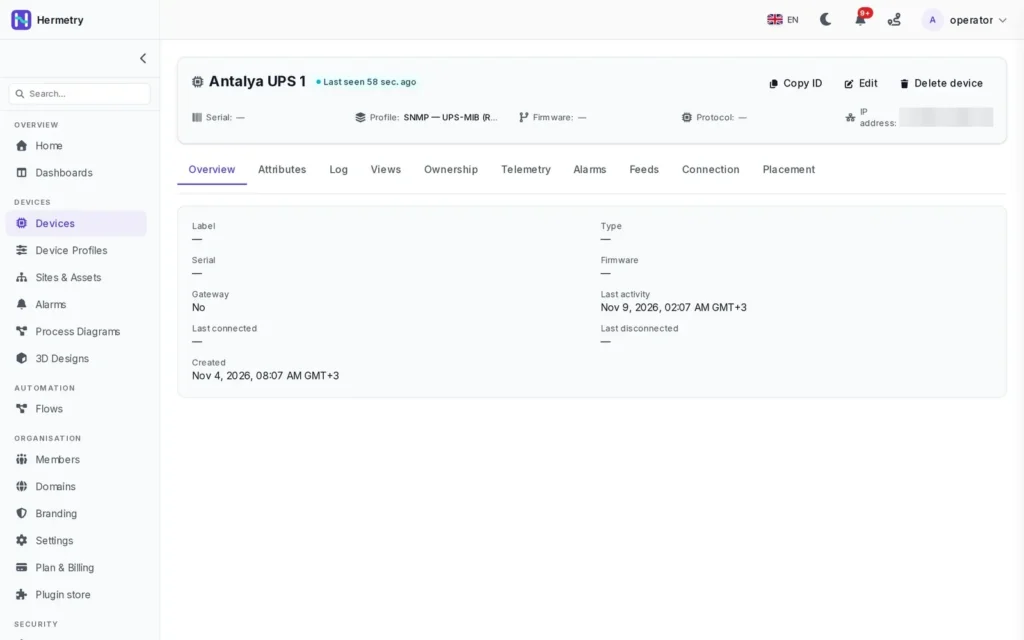
| Interrogés par la plateforme | Équipements qui ne peuvent pas se connecter eux-mêmes : appareils SNMP, caméras IP et enregistreurs | SNMP v2c et v3 depuis le cloud, avec des modèles pour les interfaces, les ressources de l’hôte, les onduleurs et les imprimantes. L’hôte doit avoir une adresse publique. Chaque résultat d’interrogation compte comme un message. |
Sécurité
Chaque connexion prouve son identité
Chaque appareil ne possède qu’un seul identifiant actif au maximum, et son profil détermine ce qu’il peut faire.
Trois types d’identifiants
Un jeton d’accès, un nom d’utilisateur et un mot de passe MQTT, ou un certificat X.509 émis par l’autorité d’appareils propre à la plateforme, utilisé par les appareils sous licence. Les secrets ne sont affichés qu’une fois et stockés uniquement sous forme de hachages.
Renouveler, changer, révoquer
Chaque modification d’identifiant met immédiatement fin aux sessions ouvertes de l’appareil. Un certificat révoqué met fin à la session active et refuse la connexion suivante.
Réseaux autorisés
Limitez un profil à 64 réseaux IPv4 ou IPv6 au maximum, ou à des adresses uniques. Les appareils situés en dehors sont refusés à la connexion.
Limites de débit par profil
Par défaut 10 messages par seconde et 300 par minute, 200 points de données par seconde et 6 000 par minute, et 64 Kio par message. Les messages au-delà de la limite sont supprimés, et les administrateurs reçoivent une seule notification par appareil et par heure.
Règles de disponibilité
Un appareil est en ligne tant qu’il maintient sa connexion, tant que son dernier message est assez récent, ou le profil n’affiche que la date de sa dernière connexion. Une alarme pour un appareil silencieux est une règle distincte.
Commandes par niveau
Commandes de base, privilégiées, critiques et brutes, chacune avec un rôle par défaut. Les commandes à fort impact demandent une confirmation et sont auditées. Les commandes ne transitent jamais par une session non chiffrée.
Ajouter des appareils
Trois façons d’ajouter des appareils
Utilisez celle qui correspond au nombre d’appareils et à leur fabricant.
1
Ajout manuel
Créez l’appareil, choisissez son profil et copiez son jeton d’accès, affiché une seule fois. Pour en ajouter beaucoup, importez un fichier et téléchargez les nouveaux identifiants une seule fois, dans les 15 minutes.
2
Laisser les appareils s’enregistrer
Les appareils d’un même type demandent leur propre identifiant avec la clé de provisionnement du profil. Les appareils qui se créent eux-mêmes restent en quarantaine jusqu’à approbation par un administrateur.
3
Revendiquer des appareils sous licence
Les appareils sous licence sortent d’usine avec une identité. Ouvrez la fenêtre de revendication sur le panneau de l’appareil, puis scannez son QR code ou saisissez le numéro de série et le code de revendication.
Emplacement
Placez chaque appareil à son emplacement
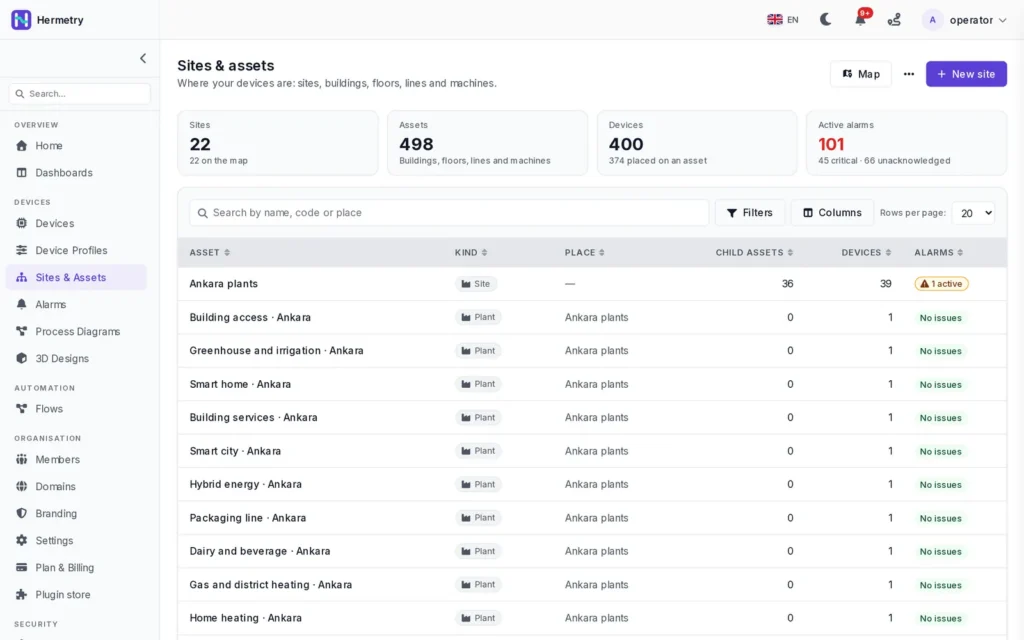
Placez chaque appareil sur un site, un bâtiment, une salle, une ligne ou une machine. Son emplacement détermine quels compteurs d’état et d’alarmes du site l’incluent, quelles règles d’un lieu peuvent agir sur lui, et quels appareils les tableaux de bord d’un site proposent en premier.
- Nombre d’appareils et d’alarmes pour chaque actif
- Rechercher par nom, code ou emplacement
- Une carte de vos sites avec leurs alarmes
- Placer un appareil
Détails
Ce que la plateforme attend d’un appareil
L’essentiel. La documentation des appareils détaille toutes les règles.
Charges utiles
Un message est un objet JSON plat, horodaté avec l’heure du serveur, ou {ts, values} avec un horodatage en millisecondes UTC, seul ou par lots. Un appareil sans horloge synchronisée doit omettre l’horodatage. Les mesures à plus de dix minutes dans le futur sont supprimées, et le même appareil, clé et horodatage n’est stocké qu’une fois.
Attributs
Les attributs client sont transmis par l’appareil, les attributs partagés sont définis depuis la plateforme, et les attributs serveur restent sur la plateforme. Les clés cfg.* partagées portent la configuration souhaitée ; l’appareil renvoie la valeur, et la plateforme indique si les deux sont synchronisées.
Mesures tardives
Un appareil qui a mis en mémoire tampon des mesures hors ligne peut les envoyer plus tard. Elles sont stockées, et les règles d’alarme les évaluent comme un rattrapage : les alarmes ouvertes et fermées pendant la panne apparaissent dans l’historique, et personne n’est alerté pour le passé. Les mesures plus anciennes que la rétention brute de votre offre sont refusées.
Quota de messages
Les messages de télémétrie et d’attributs comptent dans le quota mensuel ; les commandes, alarmes et événements de connexion n’y comptent pas. Chaque résultat d’interrogation SNMP ou caméra compte comme un message. Lorsque vous dimensionnez un site à passerelle, prévoyez que le rapport de chaque appareil enfant compte comme un message.
Appareils sous licence
Les appareils sous licence ajoutent des réglages à distance décrits par modèle, des mises à jour du micrologiciel signées et le panneau web du routeur via un tunnel sortant : au maximum 3 sessions par routeur, 4 heures au plus, fermées après 30 minutes d’inactivité, chacune étant auditée.
En cours de développement
- Commandes et attributs partagés envoyés aux appareils derrière une passerelle
- Interrogation SNMP par Edge sur site ; aujourd’hui SNMP est interrogé depuis le cloud et les traps ne sont pas reçus
- Gestion des eSIM avec Hermetry Connect ; vos propres cartes SIM et votre opérateur fonctionnent aujourd’hui
FAQ
Questions sur les appareils
Ai-je besoin de matériel sous licence ?
Non. Tout appareil qui parle MQTT, HTTPS ou LoRaWAN, ou qui peut être interrogé en SNMP, fonctionne. Les appareils sous licence ajoutent la revendication en une étape, les certificats, les réglages à distance, les mises à jour du micrologiciel signées et le panneau web distant.
Le micrologiciel existant peut-il garder ses topics ?
Souvent, oui. Le schéma de topics compatible avec l’existant accepte v1/devices/me/telemetry et v1/devices/me/attributes, pour la télémétrie et les attributs uniquement. Un profil peut aussi accepter comme télémétrie des topics personnalisés hors de v1/. Voir profils d’appareils.
Quelles configurations LoRaWAN sont prises en charge ?
Les passerelles utilisant LoRa Basics Station, la bande EU868, les appareils de classe A et C, et l’activation OTAA. Les codecs décodent les liaisons montantes ; les liaisons descendantes vers les appareils sont envoyées sous forme de trames brutes. La puissance du signal et le rapport signal sur bruit s’affichent dans l’onglet LoRaWAN de l’appareil. Exemples : stationnement intelligent et stations météo.
Qu’en est-il des équipements SNMP sur un réseau privé ?
Le collecteur cloud n’atteint que des adresses publiques, depuis des adresses source fixes que vous autorisez dans votre pare-feu. L’interrogation SNMP par Edge sur une passerelle de site est en cours de développement. Voir supervision de salle serveur et sites non surveillés pour les onduleurs interrogés en SNMP.
Combien d’appareils puis-je connecter ?
Votre forfait définit le nombre d’appareils, et les appareils en quarantaine comptent dans ce total. Lorsque vous atteignez la limite, les nouveaux appareils sont refusés. Voir tarifs.
Vous avez un appareil en tête ?
Dites-nous ce qu’il parle et comment il est câblé. Nous vous montrons le profil, l’identifiant et les premières mesures sur un tableau de bord.