


Pare-feu IA
Un pare-feu qui comprend votre plateforme
Il écoute chaque module, évalue chaque personne, clé et appareil par rapport à son propre comportement habituel, et explique en termes simples chaque incident qu’il ouvre. Aujourd’hui, il observe et alerte ; l’exécution d’actions est en cours de développement.
Fonctionnement
D’un événement isolé à un incident expliqué
1
Collecter
Les modules remontent des signaux de sécurité : connexions échouées et inhabituelles, permissions refusées, échecs de clés API, changements de rôles et de paramètres, connexions d’appareils refusées, leurres touchés.
2
Évaluer
Détecteurs et règles attribuent un score à chaque acteur (une personne, une clé API, un appareil, une adresse) par rapport à son propre comportement habituel.
3
Ouvrir un incident
Lorsque le score est suffisamment élevé, un incident s’ouvre avec une gravité allant de Faible à Critique, et une alerte est envoyée à votre canal de sécurité.
4
Expliquer
Chaque incident présente les détecteurs déclenchés, leurs preuves et les contributions les plus importantes sous forme de phrases claires, ainsi que la chronologie de l’acteur.
Disponible aujourd’hui
Ce qu’il fait actuellement
Surveille chaque module
Il comprend les actions de connexion, de membres, de clés API, d’appareils et de paramètres, et pas seulement le trafic HTTP brut.
Incidents expliqués
Incidents de sécurité, acteur par acteur, avec les raisons de leur signalement, une chronologie des scores et l’historique de l’acteur sur les 7 derniers jours.
Leurres
Une fausse clé API, de faux identifiants d’enregistrements et d’anciens chemins d’administration que personne d’autorisé n’utilise. Toucher l’un d’eux déclenche un signal critique concernant l’appelant.
Vos verdicts comptent
Accusez réception, résolvez ou marquez comme fausse alerte. Vos verdicts ajustent les seuils pour votre organisation.
Conservation que vous définissez
Les événements de sécurité et les incidents clos sont conservés de 7 à 365 jours (90 par défaut), puis supprimés chaque nuit au-delà de cette durée.
Les contrôles habituels restent actifs
Les verrouillages après échecs de connexion, les blocages d’adresses, la connexion en deux étapes et les limites de clés API fonctionnent comme auparavant, quel que soit le mode du pare-feu.
Modes
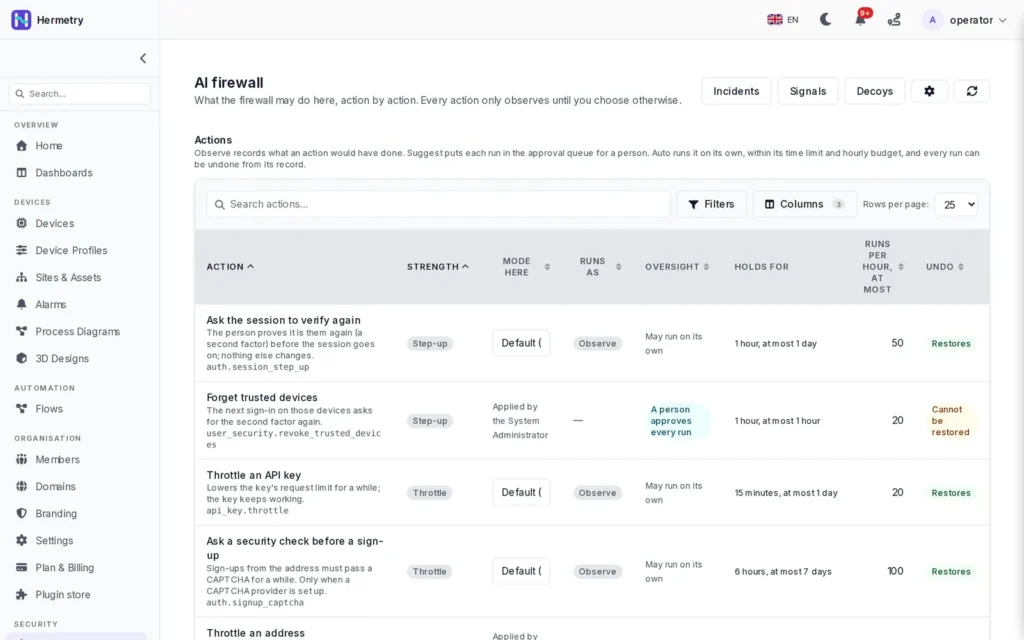
Comment il agira, une action à la fois
Vous choisissez déjà un mode pour chaque action que le pare-feu pourrait entreprendre. L’exécution des modes Suggérer et Automatique est en cours de développement ; d’ici là, chaque mode enregistre ce qui se serait produit.
| Mode | Signification | Statut |
|---|---|---|
| Observer | Enregistre ce que l’action aurait fait. Mode par défaut pour chaque action. | Disponible |
| Suggérer | Chaque exécution attend l’approbation d’une personne. | En développement |
| Automatique | S’exécute seul dans une limite de temps et un budget horaire, et peut être annulé. Passer en Automatique demande une confirmation. | En développement |
FAQ
Questions sur le pare-feu IA
Bloque-t-il quoi que ce soit aujourd’hui ?
Pas par lui-même. Aujourd’hui, il observe, ouvre des incidents et alerte votre équipe. Le blocage provient des contrôles ordinaires de la plateforme, comme les verrouillages après échecs de connexion et les blocages d’adresses, qui fonctionnent quelle que soit l’action du pare-feu.
Peut-il couper mes équipements ?
Pas aujourd’hui : l’exécution d’actions est en cours de développement. Lorsqu’elle arrivera, les actions sur les appareils commenceront comme des suggestions qu’une personne approuve ; la désactivation d’un appareil ne pourra s’exécuter seule que si un administrateur règle cette action sur Automatique.
Utilise-t-il nos données personnelles pour apprendre ?
Les compteurs et les références de base utilisent des empreintes à clé et non des noms, et les explications d’incidents ne contiennent que des noms de caractéristiques et des chiffres. Les adresses sont conservées avec les événements et supprimées selon la durée de conservation que vous définissez.
Utilise-t-il des modèles d’apprentissage automatique ?
Détecteurs et règles attribuent aujourd’hui un score à chaque acteur. Deux modèles indépendants font partie de la conception ; ils sont entraînés et validés avant de pouvoir influencer une décision, et aucun n’est encore activé.
Qui peut voir ce qu’il a détecté ?
Les administrateurs voient les incidents concernant les personnes, clés et appareils de leur propre organisation. Les vues à l’échelle de la plateforme sont réservées à l’opérateur de la plateforme.
Voyez-le sur votre propre trafic
Réservez une démo et nous vous montrons les incidents et explications que le pare-feu rédige pour une organisation réelle.