


Die Zertifikatsseite einer neuen Organisation und was dort erscheint
Von English mit KI übersetzt ·
Mit 2.2.2 wurde die Zertifikatsseite hinzugefügt. Dies ist sie in einer brandneuen Organisation, daher sind beide Listen leer. Nur lizenzierte Geräte erhalten bei der Provisionierung ein Zertifikat von der Geräte-CA, daher sieht eine Organisation ohne solche Geräte dasselbe. Selbst gebaute Geräte verwenden weiterhin Zugriffstokens oder MQTT basic.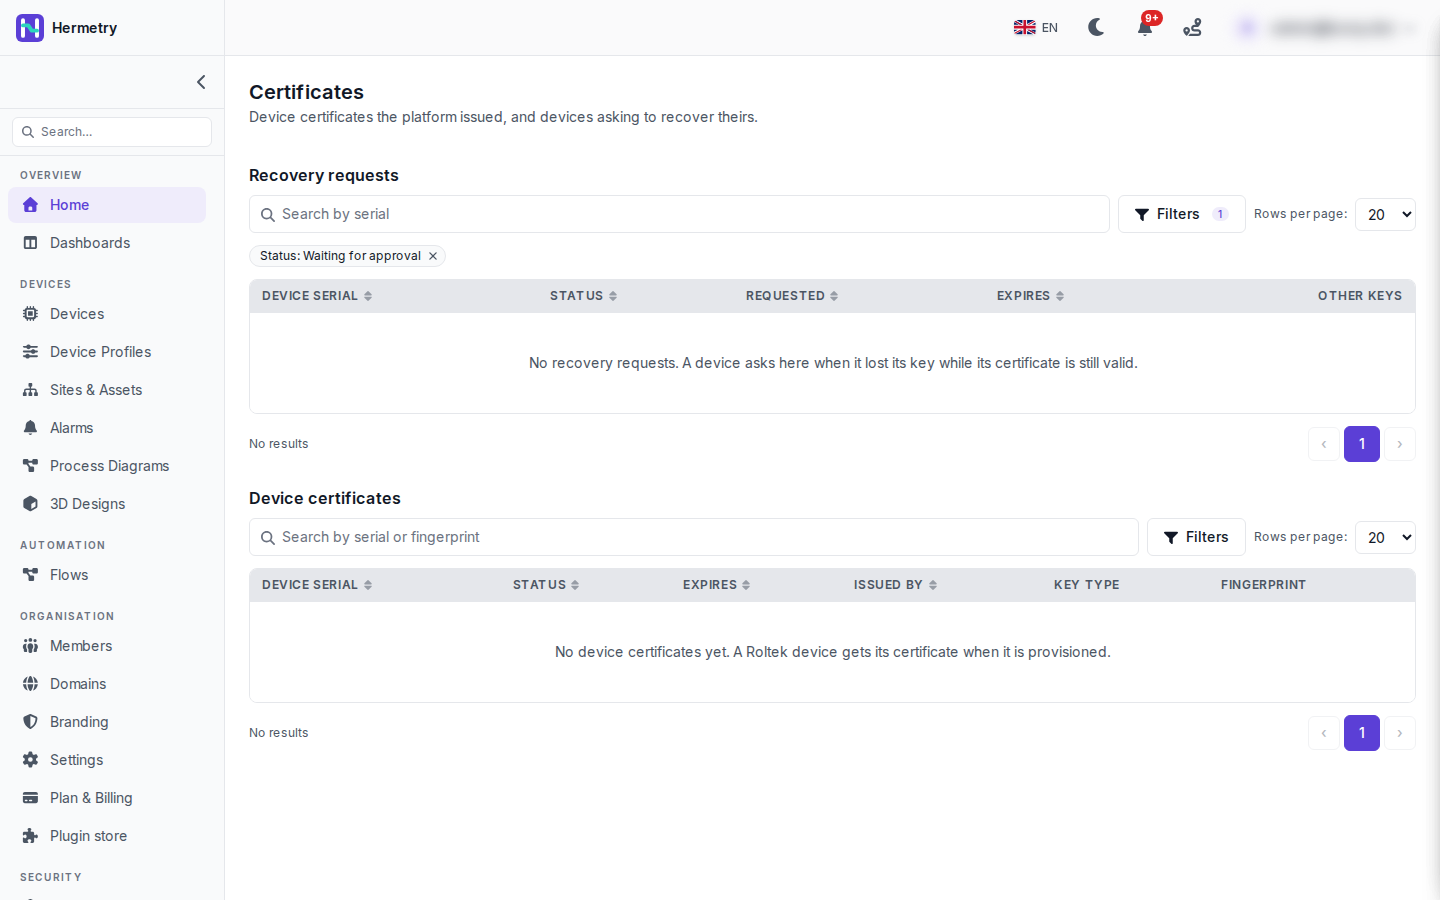 Die Seite enthält zwei Listen.Wiederherstellungsanfragen, hier gefiltert auf Status: Waiting for approval, mit Geräteseriennummer, Status, Anfragedatum, Ablaufdatum und weiteren Schlüsseln. Ein Gerät erscheint hier, wenn es ein neues Zertifikat anfordert, während sein aktuelles noch gültig ist. Das kann ein Gerät sein, das Sie zurückgesetzt oder repariert haben, oder ein Klon, daher stellt Hermetry nicht von selbst eines aus. Sie erhalten die Meldung „A device asks for a new certificate“ und entscheiden auf der Geräteseite. Genehmigen widerruft das aktuelle Zertifikat sofort und erlaubt dem Gerät, innerhalb von 7 Tagen ein neues für den angezeigten Schlüssel zu erhalten. Ablehnen behält das aktuelle Zertifikat bei und stellt nichts aus. Genehmigen Sie nur, wenn Sie wissen, dass das Gerät zurückgesetzt oder repariert wurde.Gerätezertifikate, durchsuchbar nach Seriennummer oder Fingerabdruck, mit Status, Ablauf, Aussteller, Schlüsseltyp und Fingerabdruck. Die Status sind Active, Superseded, Revoked und Expired. Aktuelle lizenzierte Geräte verwenden ECDSA P-256, und der Common Name ist die Geräteseriennummer.Für ein einzelnes Gerät zeigt der Reiter Certificate eines MQTT-Geräts das Zertifikat, wie es ausgestellt wurde (erstes Zertifikat ab Werk, Erneuerung, Wiederherstellung und einige weitere) sowie seine Gültigkeit. Widerrufen Sie das Zertifikat mit einem Grund; Sie geben zur Bestätigung die Seriennummer ein, und das Gerät wird sofort getrennt.Das Anzeigen von Zertifikaten ist eine Berechtigung auf Admin-Ebene (
iot_pki.certificates.read). Ablaufwarnungen werden unter Device Certificate Settings festgelegt: standardmäßig 30 Tage, 30 bis 180.Dokumentation: Device certificates, The device certificate authority.
2.2.2 added the Certificates page. This is it on a brand-new organisation, so both lists are empty. Only licensed devices get a certificate from the device CA, when they are provisioned, so an organisation without them sees the same. Devices you build yourselves keep using access tokens or MQTT basic.
The page has two lists.
Recovery requests, filtered here to Status: Waiting for approval, with device serial, status, requested, expires and other keys. A device appears here when it asks for a new certificate while its current one is still valid. That can be a device you reset or repaired, or a clone, so Hermetry doesn’t issue one on its own. You get the notice „A device asks for a new certificate“ and decide on the device page. Approve revokes the current certificate at once and lets the device get a new one for the key shown, within 7 days. Reject keeps the current certificate and issues nothing. Approve only when you know the device was reset or repaired.
Device certificates, searchable by serial or fingerprint, with status, expiry, issuer, key type and fingerprint. Statuses are Active, Superseded, Revoked and Expired. Current licensed devices use ECDSA P-256, and the common name is the device serial.
For one device, an MQTT device’s Certificate tab shows its certificate, how it was issued (first certificate from the factory, renewal, recovery and a few more) and its validity. Revoke from the certificate with a reason; you type the serial to confirm, and the device is disconnected straight away.
Viewing certificates is an Admin-level permission (iot_pki.certificates.read). Expiry warnings are set under Device Certificate Settings: 30 days by default, 30 to 180.
Docs: Device certificates, The device certificate authority.
Von English mit KI übersetzt ·
Verlängern sich diese bei unseren lizenzierten Units automatisch, oder müssen wir vor Ablauf der 365 Tage etwas auslösen?
For our licensed units, do they renew by themselves or do we have to trigger something before the 365 days are up?
Von English mit KI übersetzt ·
Von selbst, spätestens 30 Tage vor Ablauf. Sie können auch mit „Zertifikat erneuern“ (der Befehl cert.renew) eine vorzeitige Erneuerung anfordern; dabei bleibt das aktuelle Zertifikat erhalten, bis das neue in Betrieb ist. Geräte, die zur Erneuerung aufgefordert wurden und dies nicht getan haben, werden zusammen mit den ablaufenden Zertifikaten an Administratoren gemeldet.
By themselves, at the latest 30 days before expiry. You can also ask one to renew early with Renew certificate (the cert.renew command); it keeps the current certificate until the new one is in use. Devices that were asked to renew and didn’t are reported to administrators along with the expiring ones.
Von English mit KI übersetzt ·
Grenzfall: Direkt nachdem ein Gateway-Knoten neu gestartet wurde, bevor er die Sperrliste (Revocation Set) geladen hat, akzeptiert er dann Zertifikate allein anhand von Zertifikatskette und Ablaufdatum?
Edge case: right after a gateway node restarts, before it has loaded the revocation set, does it accept certificates on chain and expiry alone?
Von English mit KI übersetzt ·
Nein, es lehnt jedes Zertifikat ab, bis der Sperrlisten-Satz (revocation set) geladen ist. Einen Passwort-Ersatzweg gibt es ebenfalls nicht: Ein vorgelegtes Zertifikat entscheidet immer.
No, it refuses every certificate until its revocation set is loaded. There’s no password fallback either: a presented certificate always decides.
Von English mit KI übersetzt ·
Wir hatten gestern unsere erste Wiederherstellungsanfrage, nach einer Reparatur an einem lizenzierten Gerät. Die Benachrichtigung kam an, ich habe mit dem Techniker geprüft, dass es das Gerät war, das er repariert hatte, auf der Geräteseite bestätigt, und es war wenige Minuten später wieder online.
Had our first recovery request yesterday, after a repair on one licensed unit. The notice came in, I checked with the technician that it was the unit he’d repaired, approved it on the device page, and it was back online a few minutes later.
- Du musst angemeldet sein, um auf dieses Thema antworten zu können.
Mitdiskutieren
Melde dich an, um Fragen zu stellen und zu beantworten, hilfreiche Beiträge mit „Gefällt mir“ zu markieren und die Antwort zu kennzeichnen, die dein Problem gelöst hat. Jeder Beitrag bringt Punkte und Stufen.