


Dispositivos y conectividad
Conecta dispositivos mediante el protocolo que ya hablan
Los dispositivos envían por MQTT o HTTPS, se unen a través del servidor de red LoRaWAN propio de Hermetry, informan mediante una pasarela o son consultados por la plataforma. Un perfil de dispositivo define cómo inicia sesión cada tipo de dispositivo, con qué frecuencia puede enviar y cuándo se considera en línea.
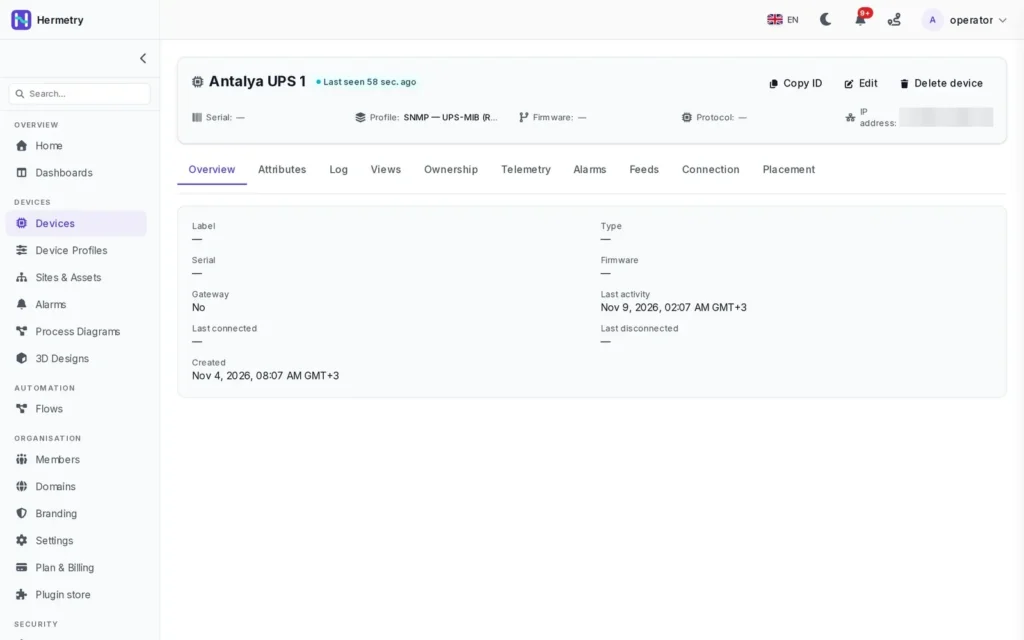
Vías de acceso
Cinco formas de llegar a Hermetry
Elige la que se ajuste al dispositivo. Un mismo perfil puede permitir MQTT y HTTP a la vez.
| Vía | Para | Datos clave |
|---|---|---|
| MQTT | Dispositivos que mantienen una conexión abierta | MQTT 3.1.1 sobre TLS 1.2 o posterior en el puerto 8883. MQTT sin cifrar en el puerto 1883 solo cuando el perfil lo permita; TLS es obligatorio por defecto. |
| HTTPS | Dispositivos que se despiertan, envían y duermen, o redes que bloquean MQTT | El token va en la cabecera Authorization. Un token en la URL solo se permite en un perfil configurado como solo HTTP. |
| LoRaWAN | Sensores de batería tras pasarelas LoRaWAN | Servidor de red propio de Hermetry: pasarelas Basics Station, EU868, clases de dispositivo A y C, OTAA. Una biblioteca de 106 codecs, más los codecs que escribas y pruebes tú mismo. |
| A través de una pasarela | Dispositivos de campo tras un router o pasarela con licencia | Hasta 500 dispositivos hijos por pasarela de forma predeterminada. Cada hijo tiene sus propias lecturas, alarmas y paneles; los límites de frecuencia se aplican a cada hijo y a la pasarela en su conjunto. |
| Consultados por la plataforma | Equipos que no pueden conectarse: dispositivos SNMP, cámaras IP y grabadores | SNMP v2c y v3 desde la nube, con plantillas para interfaces, recursos del host, SAI y impresoras. El host debe tener una dirección pública. Cada resultado de consulta cuenta como un mensaje. |
Seguridad
Cada conexión demuestra quién es
Cada dispositivo tiene como máximo una credencial activa, y su perfil decide lo que puede hacer.
Tres tipos de credencial
Un token de acceso, un usuario y contraseña de MQTT, o un certificado X.509 de la autoridad de dispositivos de la propia plataforma, usado por dispositivos con licencia. Los secretos se muestran una sola vez y se guardan solo como hashes.
Rotar, cambiar, revocar
Cada cambio de credencial cierra de inmediato las sesiones abiertas del dispositivo. Un certificado revocado termina la sesión activa y rechaza el siguiente inicio de sesión.
Redes permitidas
Limita un perfil a un máximo de 64 redes o direcciones individuales IPv4 o IPv6. Los dispositivos que estén fuera de ellas son rechazados al iniciar sesión.
Límites de frecuencia por perfil
Por defecto, 10 mensajes por segundo y 300 por minuto, 200 puntos de datos por segundo y 6.000 por minuto, y 64 KiB por mensaje. Los mensajes que superen el límite se descartan, y los administradores reciben un aviso por dispositivo y hora.
Reglas de conexión
Un dispositivo está en línea mientras mantiene su conexión, mientras su último mensaje sea lo bastante reciente, o el perfil muestra solo cuándo se le vio por última vez. Una alarma por dispositivo silencioso es una regla aparte.
Comandos por nivel
Comandos básicos, privilegiados, críticos y raw, cada uno con un rol predeterminado. Los comandos de alto impacto piden confirmación y quedan auditados. Los comandos nunca viajan por una sesión sin cifrar.
Cómo dar de alta dispositivos
Tres formas de añadir dispositivos
Usa la que se ajuste a cuántos dispositivos tienes y quién los fabricó.
1
Alta manual
Crea el dispositivo, elige su perfil y copia su token de acceso, que se muestra una sola vez. Para añadir muchos, importa un archivo y descarga las nuevas credenciales una sola vez, en un plazo de 15 minutos.
2
Que se registren solos
Los dispositivos de un mismo tipo solicitan su propia credencial con la clave de aprovisionamiento del perfil. Los dispositivos que se crean solos esperan en cuarentena hasta que un administrador los apruebe.
3
Reclamar dispositivos con licencia
Los dispositivos con licencia salen de fábrica con una identidad. Abre la ventana de reclamación en el panel del dispositivo y luego escanea su código QR, o escribe el número de serie y el código de reclamación.
Ubicación
Coloca cada dispositivo donde está
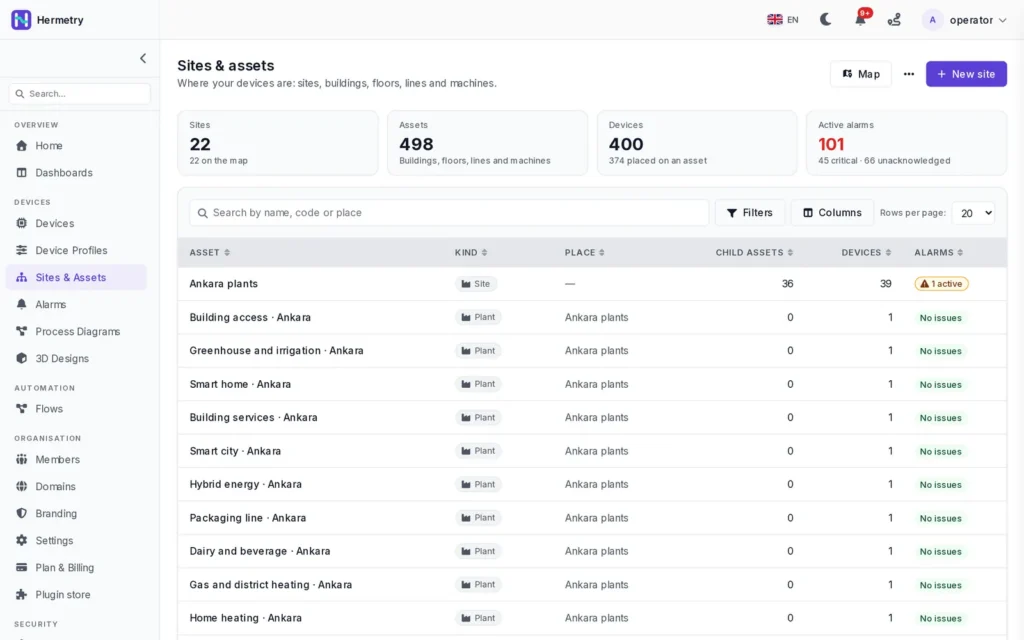
Asigna cada dispositivo a una instalación, edificio, sala, línea o máquina. Su ubicación determina qué recuento de estado y alarmas de una instalación lo incluye, qué reglas de un lugar pueden actuar sobre él, y qué dispositivos ofrecen primero los paneles de una instalación.
- Recuentos de dispositivos y alarmas para cada activo
- Busca por nombre, código o ubicación
- Un mapa de tus instalaciones con sus alarmas
- Ubicar un dispositivo
Detalles
Lo que la plataforma espera de un dispositivo
La versión corta. La documentación de dispositivos recoge las reglas completas.
Cargas útiles
Un mensaje es un objeto JSON plano, marcado con la hora del servidor, o {ts, values} con una marca de tiempo en milisegundos UTC, solo o en lotes. Un dispositivo sin reloj sincronizado debe omitir la marca de tiempo. Las lecturas con más de diez minutos de adelanto se descartan, y la misma combinación de dispositivo, clave y marca de tiempo se guarda una sola vez.
Atributos
Los atributos de cliente los informa el dispositivo, los atributos compartidos los establece la plataforma, y los atributos de servidor permanecen en la plataforma. Las claves cfg.* compartidas transportan la configuración deseada; el dispositivo devuelve el valor, y la plataforma muestra si ambos coinciden.
Lecturas tardías
Un dispositivo que almacenó lecturas mientras estaba sin conexión puede enviarlas después. Se guardan, y las reglas de alarma las evalúan como recuperación: las alarmas que se abrieron y cerraron durante la caída aparecen en el historial, y nadie recibe aviso por el pasado. Las lecturas más antiguas que la retención de datos brutos de tu plan se rechazan.
Cuota de mensajes
Los mensajes de telemetría y de atributos cuentan para la cuota mensual; los comandos, las alarmas y los eventos de conexión no. Cada resultado de consulta SNMP o de cámara cuenta como un mensaje. Al dimensionar una instalación con pasarela, prevé que el informe de cada dispositivo hijo cuente como un mensaje.
Dispositivos con licencia
Los dispositivos con licencia añaden ajustes remotos descritos por modelo, actualizaciones de firmware firmadas y el panel web del router mediante un túnel saliente: como máximo 3 sesiones por router, 4 horas como máximo, cerradas tras 30 minutos de inactividad, y cada una auditada.
En desarrollo
- Comandos y atributos compartidos enviados a dispositivos tras una pasarela
- Sondeo SNMP mediante Edge en la instalación; hoy SNMP se consulta desde la nube y las traps no se reciben
- Gestión de eSIM con Hermetry Connect; hoy trabajas con tus propias tarjetas SIM y con tu operador
Preguntas frecuentes
Preguntas sobre dispositivos
¿Necesito hardware con licencia?
No. Cualquier dispositivo que hable MQTT, HTTPS o LoRaWAN, o que pueda consultarse por SNMP, funciona. Los dispositivos con licencia añaden reclamación en un paso, certificados, ajustes remotos, actualizaciones de firmware firmadas y el panel web remoto.
¿El firmware existente puede mantener sus topics?
A menudo, sí. El esquema de topics compatible con versiones anteriores acepta v1/devices/me/telemetry y v1/devices/me/attributes, solo para telemetría y atributos. Un perfil también puede aceptar topics personalizados fuera de v1/ como telemetría. Consulta perfiles de dispositivo.
¿Qué configuraciones de LoRaWAN son compatibles?
Pasarelas que usan LoRa Basics Station, la banda EU868, dispositivos de clase A y C, y activación OTAA. Los codecs decodifican los uplinks; los downlinks a los dispositivos se envían como tramas raw. La intensidad de señal y la relación señal-ruido se muestran en la pestaña LoRaWAN del dispositivo. Ejemplos: aparcamiento inteligente y estaciones meteorológicas.
¿Qué pasa con los equipos SNMP en una red privada?
El sondeo en la nube solo alcanza direcciones públicas, desde direcciones de origen fijas que permitas en tu cortafuegos. El sondeo SNMP de Edge en una pasarela de sitio está en desarrollo. Consulta monitorización de salas de servidores y sitios no atendidos para los SAI sondeados por SNMP.
¿Cuántos dispositivos puedo conectar?
Tu plan establece el número de dispositivos, y los dispositivos en cuarentena cuentan para ese límite. Cuando alcanzas el límite, se rechazan los nuevos dispositivos. Consulta precios.
¿Tienes un dispositivo en mente?
Indícanos qué protocolo habla y cómo está cableado. Te mostramos el perfil, la credencial y las primeras lecturas en un panel.