


Erişim Hakları matrisi: her izin için bir satır, her rol veya grup için bir sütun
Yapay zekâ tarafından English dilinden çevrildi ·
Ayarlar > Erişim Kontrolü’nün ilk sekmesi ve Ekim ayındaki yazımdaki grupların sütunlara dönüştüğü yer.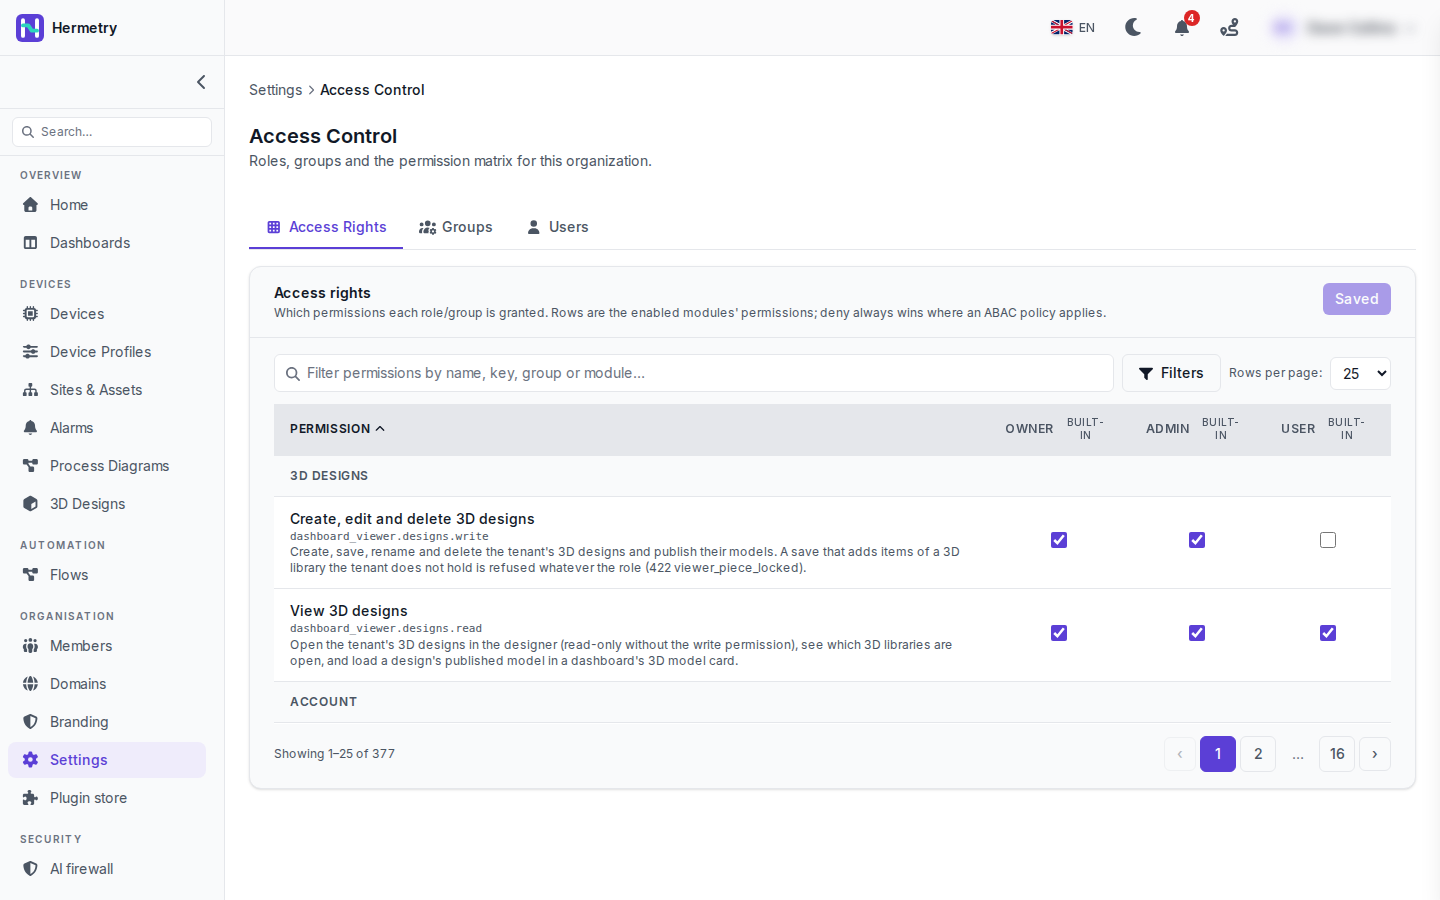 Satırlar, kuruluşunuzun sahip olduğu modüllerin izinleridir ve modüle göre gruplanmıştır. Ekran görüntüsünde, her biri etiketi, anahtarı ve açıklamasıyla birlikte iki izne sahip 3D Tasarımlar modülü var. 3D tasarımları görüntüleme (
dashboard_viewer.designs.read) Sahip, Yönetici ve Kullanıcı için işaretli. 3D tasarımları oluşturma, düzenleme ve silme (dashboard_viewer.designs.write) Sahip ve Yönetici için işaretli, dolayısıyla buradaki bir Kullanıcı tasarımları yalnızca okuyarak açar.Yalnızca etiketlere değil, açıklamalara da bakın. Yazma iznindeki açıklama, kuruluşun sahip olmadığı bir 3D kütüphanesinden öğe ekleyen bir kaydetme işleminin, rol ne olursa olsun reddedildiğini ve 422 viewer_piece_locked hatası verdiğini söyler.Sütunlar, yerleşik olarak işaretlenmiş yerleşik roller ile her grubunuz için bir sütundur. Hücreleri işaretleyin veya işareti kaldırın; sağ üstteki düğme Kaydet (n) olur ve değişiklik sayısını gösterir. Ekran görüntüsünde bekleyen bir değişiklik olmadığı için Kaydedildi yazıyor. Sahip sütunu ve yalnızca sahibe özel izinler yalnızca bir sahip tarafından değiştirilebilir.Filtre kutusu ada, anahtara, gruba veya modüle göre arama yapar. iot_rpc yazmak, komut izinlerini bir araya getirir; sayfa sayfa gezmekten daha hızlıdır.Akılda tutulması gereken iki nokta var. Bir erişim politikası geçerliyse, reddetmesi buradaki her işaretin önüne geçer. Ayrıca bir modül ekledikten sonra satırlarını gözden geçirin: kuruluşunuzun henüz bir kuralı olmayan bir izin, varsayılan olarak İzin Verildi olarak görünür; yani rolü asgari şartı karşılarsa üyeler bunu kullanabilir.Bir kişiye Yönetici yapmadan bir hak vermek için matris genellikle bir politikadan daha basittir: kişiyi bir gruba koyun ve izni o grubun sütununda işaretleyin. Belgeler: Gruplar ve izinler.
The first tab of Settings > Access Control, and where the groups from my October post turn into columns.
Rows are the permissions of the modules your organisation has, grouped by module. In the screenshot it’s the 3D Designs module with two permissions, each with a label, its key and a description. View 3D designs (dashboard_viewer.designs.read) is ticked for Owner, Admin and User. Create, edit and delete 3D designs (dashboard_viewer.designs.write) is ticked for Owner and Admin, so a User here opens designs read-only.
Read the descriptions, not only the labels. The write one tells you that a save which adds items of a 3D library the organisation doesn’t hold is refused whatever the role, with a 422 viewer_piece_locked.
Columns are the built-in roles, marked built-in, plus one for each of your groups. Tick or untick cells and the button at the top right becomes Save (n), with the number of changes. In the shot it reads Saved because nothing is pending. The Owner column and owner-only permissions can only be changed by an owner.
The filter box searches by name, key, group or module. Typing iot_rpc brings up the command permissions together, quicker than paging through.
Two things to keep in mind. Where an access policy applies, its deny wins over any tick here. And after you add a module, go through its rows: a permission your organisation has no rule for yet shows as Allowed by default, which means members can use it if their role meets its minimum.
To give one person a right without making them Admin, the matrix is usually simpler than a policy: put them in a group and tick the permission in that group’s column. Docs: Groups and permissions.
Yapay zekâ tarafından English dilinden çevrildi ·
Yani rolü User olan tek tasarımcımız için bir grup oluşturup buna designs.write iznini mi işaretlemeliyim? Yoksa write izni her durumda Admin gerektirir mi?
So for our one designer who is a User, I’d make a group and tick designs.write for it? Or does write need Admin no matter what?
Yapay zekâ tarafından English dilinden çevrildi ·
Bir grup işe yarıyor. dashboard_viewer.designs.write izninin minimum rolü Admin ve bir grup, bir üyeyi Admin minimumunun üzerine çıkarabilir. Gruplar için erişilemeyen yalnızca Owner minimumlarıdır.
A group works. dashboard_viewer.designs.write has Admin as its minimum role, and a group can lift a member over an Admin minimum. Only Owner minimums are out of reach for groups.
Yapay zekâ tarafından English dilinden çevrildi ·
Matris, bir iznin minimum rolünü göstermiyor. Bunu nerede arayabilirim?
The matrix doesn’t show the minimum role of a permission. Where do I look that up?
Yapay zekâ tarafından English dilinden çevrildi ·
İzinler referansında: her IoT izni, minimum rolü ve izin verdiği işlemler, ayrıca IoT yöneticilerinin en sık karşılaştığı platform izinleri yer alıyor. Oradaki kimlikler matriste gördüğünüz anahtarlardır, dolayısıyla birini filtreye yapıştırabilirsiniz.
In the Permissions reference: every IoT permission with its minimum role and what it allows, plus the platform ones IoT admins meet most. The ids there are the keys you see in the matrix, so you can paste one into the filter.
Yapay zekâ tarafından English dilinden çevrildi ·
IoT görüntüleyici şablonunu pazartesi günü ekledim. Burada kendi sütununda görünüyor; User üzerine tam olarak hangi okuma izinlerini eklediğini görmek için kullanışlı.
Added the IoT viewer template on Monday. It shows up as its own column here, handy to see exactly which reads it adds on top of User.
- Bu konuyu yanıtlamak için giriş yapmış olmalısınız.
Sohbete katılın
Soru sormak ve yanıtlamak, yararlı gönderileri beğenmek ve sorununuzu çözen yanıtı işaretlemek için oturum açın. Her katkı puan ve seviye kazandırır.