


Die Zugriffsrechte-Matrix: eine Zeile pro Berechtigung, eine Spalte pro Rolle oder Gruppe
Von English mit KI übersetzt ·
Der erste Reiter unter Einstellungen > Zugriffssteuerung, und hier werden die Gruppen aus meinem Oktober-Beitrag zu Spalten.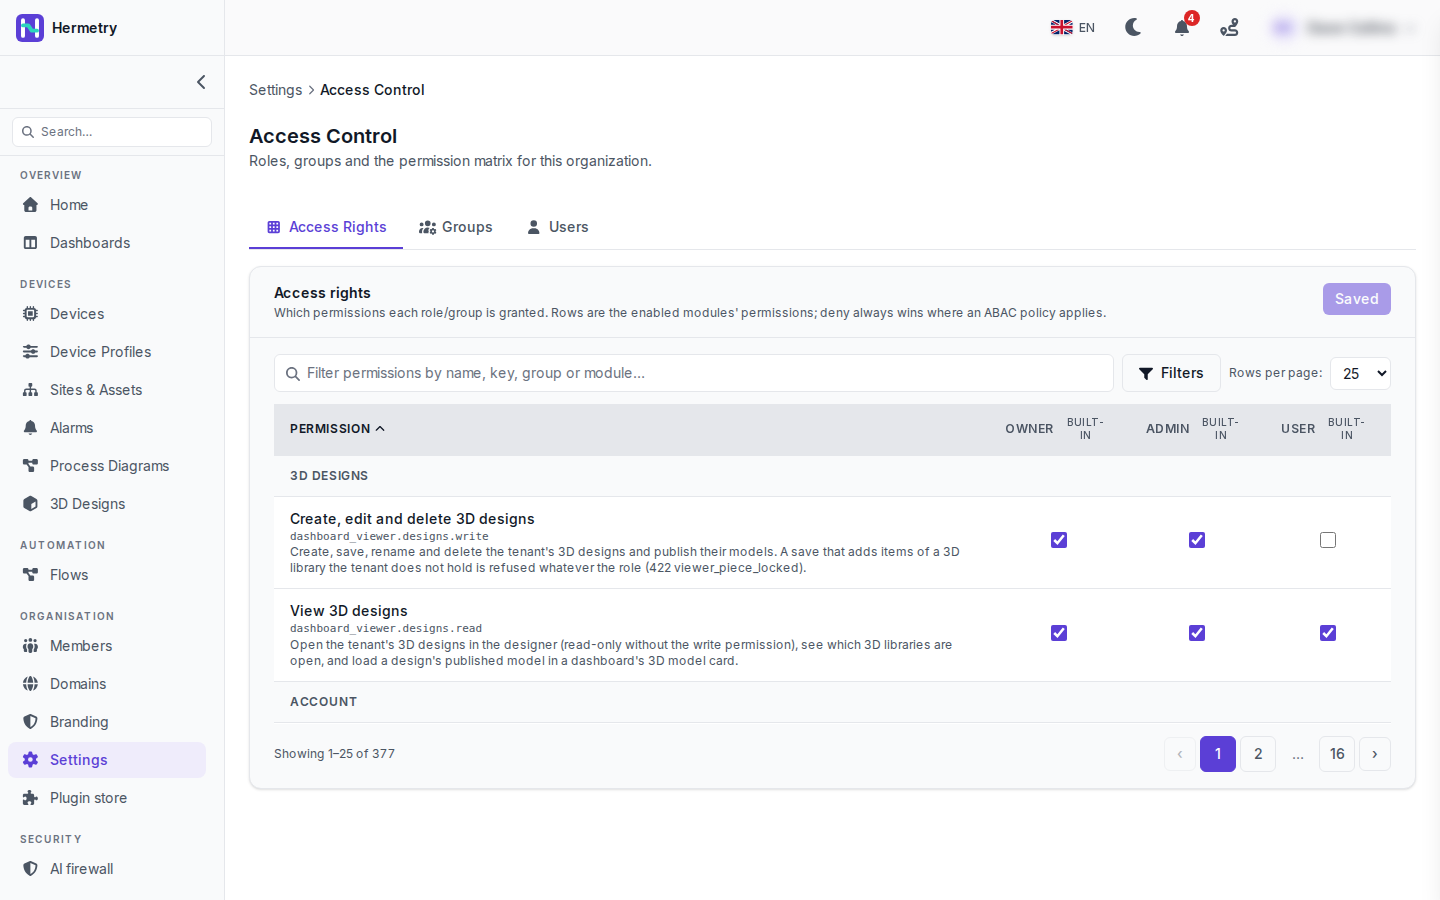 Zeilen sind die Berechtigungen der Module, die Ihre Organisation hat, nach Modul gruppiert. Im Screenshot ist es das Modul 3D-Designs mit zwei Berechtigungen, jeweils mit Bezeichnung, Schlüssel und Beschreibung. 3D-Designs anzeigen (
dashboard_viewer.designs.read) ist für Eigentümer, Administrator und Benutzer aktiviert. 3D-Designs erstellen, bearbeiten und löschen (dashboard_viewer.designs.write) ist für Eigentümer und Administrator aktiviert, daher öffnet ein Benutzer hier Designs nur lesend.Lesen Sie die Beschreibungen, nicht nur die Bezeichnungen. Die Schreib-Beschreibung besagt, dass ein Speichern, das Elemente einer 3D-Bibliothek hinzufügt, die die Organisation nicht besitzt, unabhängig von der Rolle abgelehnt wird, mit einem 422 viewer_piece_locked.Spalten sind die eingebauten Rollen, als eingebaut gekennzeichnet, plus eine für jede Ihrer Gruppen. Markieren oder entfernen Sie Zellen, und die Schaltfläche oben rechts wird zu Speichern (n) mit der Anzahl der Änderungen. Im Bild steht Gespeichert, weil nichts ausstehend ist. Die Spalte Eigentümer und Berechtigungen nur für Eigentümer können nur von einem Eigentümer geändert werden.Das Filterfeld sucht nach Name, Schlüssel, Gruppe oder Modul. Wenn Sie iot_rpc eingeben, werden die Befehlsberechtigungen gemeinsam angezeigt, schneller als durch Blättern.Zwei Dinge sollten Sie beachten. Wo eine Zugriffsrichtlinie gilt, setzt sich ihre Verweigerung gegen jede Markierung hier durch. Und nach dem Hinzufügen eines Moduls sollten Sie seine Zeilen durchgehen: Eine Berechtigung, für die Ihre Organisation noch keine Regel hat, wird als Standardmäßig erlaubt angezeigt, was bedeutet, dass Mitglieder sie nutzen können, wenn ihre Rolle das Minimum erfüllt.Um einer Person ein Recht zu geben, ohne sie zum Administrator zu machen, ist die Matrix meist einfacher als eine Richtlinie: Nehmen Sie die Person in eine Gruppe auf und markieren Sie die Berechtigung in der Spalte dieser Gruppe. Dokumentation: Gruppen und Berechtigungen.
The first tab of Settings > Access Control, and where the groups from my October post turn into columns.
Rows are the permissions of the modules your organisation has, grouped by module. In the screenshot it’s the 3D Designs module with two permissions, each with a label, its key and a description. View 3D designs (dashboard_viewer.designs.read) is ticked for Owner, Admin and User. Create, edit and delete 3D designs (dashboard_viewer.designs.write) is ticked for Owner and Admin, so a User here opens designs read-only.
Read the descriptions, not only the labels. The write one tells you that a save which adds items of a 3D library the organisation doesn’t hold is refused whatever the role, with a 422 viewer_piece_locked.
Columns are the built-in roles, marked built-in, plus one for each of your groups. Tick or untick cells and the button at the top right becomes Save (n), with the number of changes. In the shot it reads Saved because nothing is pending. The Owner column and owner-only permissions can only be changed by an owner.
The filter box searches by name, key, group or module. Typing iot_rpc brings up the command permissions together, quicker than paging through.
Two things to keep in mind. Where an access policy applies, its deny wins over any tick here. And after you add a module, go through its rows: a permission your organisation has no rule for yet shows as Allowed by default, which means members can use it if their role meets its minimum.
To give one person a right without making them Admin, the matrix is usually simpler than a policy: put them in a group and tick the permission in that group’s column. Docs: Groups and permissions.
Von English mit KI übersetzt ·
Also für unseren einen Designer, der User ist, würde ich eine Gruppe anlegen und dafür designs.write aktivieren? Oder braucht write immer Admin, egal was?
So for our one designer who is a User, I’d make a group and tick designs.write for it? Or does write need Admin no matter what?
Von English mit KI übersetzt ·
Eine Gruppe funktioniert. dashboard_viewer.designs.write hat Admin als minimale Rolle, und eine Gruppe kann ein Mitglied über ein Admin-Minimum heben. Nur Owner-Minimums sind für Gruppen nicht erreichbar.
A group works. dashboard_viewer.designs.write has Admin as its minimum role, and a group can lift a member over an Admin minimum. Only Owner minimums are out of reach for groups.
Von English mit KI übersetzt ·
Die Matrix zeigt nicht die minimale Rolle einer Berechtigung an. Wo kann ich das nachschlagen?
The matrix doesn’t show the minimum role of a permission. Where do I look that up?
Von English mit KI übersetzt ·
In der Referenz der Berechtigungen: jede IoT-Berechtigung mit ihrer minimalen Rolle und dem, was sie erlaubt, dazu die Plattform-Berechtigungen, denen IoT-Administratoren am häufigsten begegnen. Die IDs dort sind die Schlüssel, die Sie in der Matrix sehen, sodass Sie eine davon in den Filter einfügen können.
In the Permissions reference: every IoT permission with its minimum role and what it allows, plus the platform ones IoT admins meet most. The ids there are the keys you see in the matrix, so you can paste one into the filter.
Von English mit KI übersetzt ·
Die IoT-Viewer-Vorlage habe ich am Montag hinzugefügt. Sie erscheint hier in einer eigenen Spalte, praktisch, um genau zu sehen, welche Lesezugriffe sie zusätzlich zu User gewährt.
Added the IoT viewer template on Monday. It shows up as its own column here, handy to see exactly which reads it adds on top of User.
- Du musst angemeldet sein, um auf dieses Thema antworten zu können.
Mitdiskutieren
Melde dich an, um Fragen zu stellen und zu beantworten, hilfreiche Beiträge mit „Gefällt mir“ zu markieren und die Antwort zu kennzeichnen, die dein Problem gelöst hat. Jeder Beitrag bringt Punkte und Stufen.