


Zugriffsgruppen für ein Werksteam, ausgehend vom Tab Groups
Von English mit KI übersetzt ·
Seit 2.0.1 kannst du eigene Zugriffsgruppen erstellen. Dies ist der Tab Groups unter Settings > Access Control auf einer Testorganisation, bevor ich etwas hinzufüge.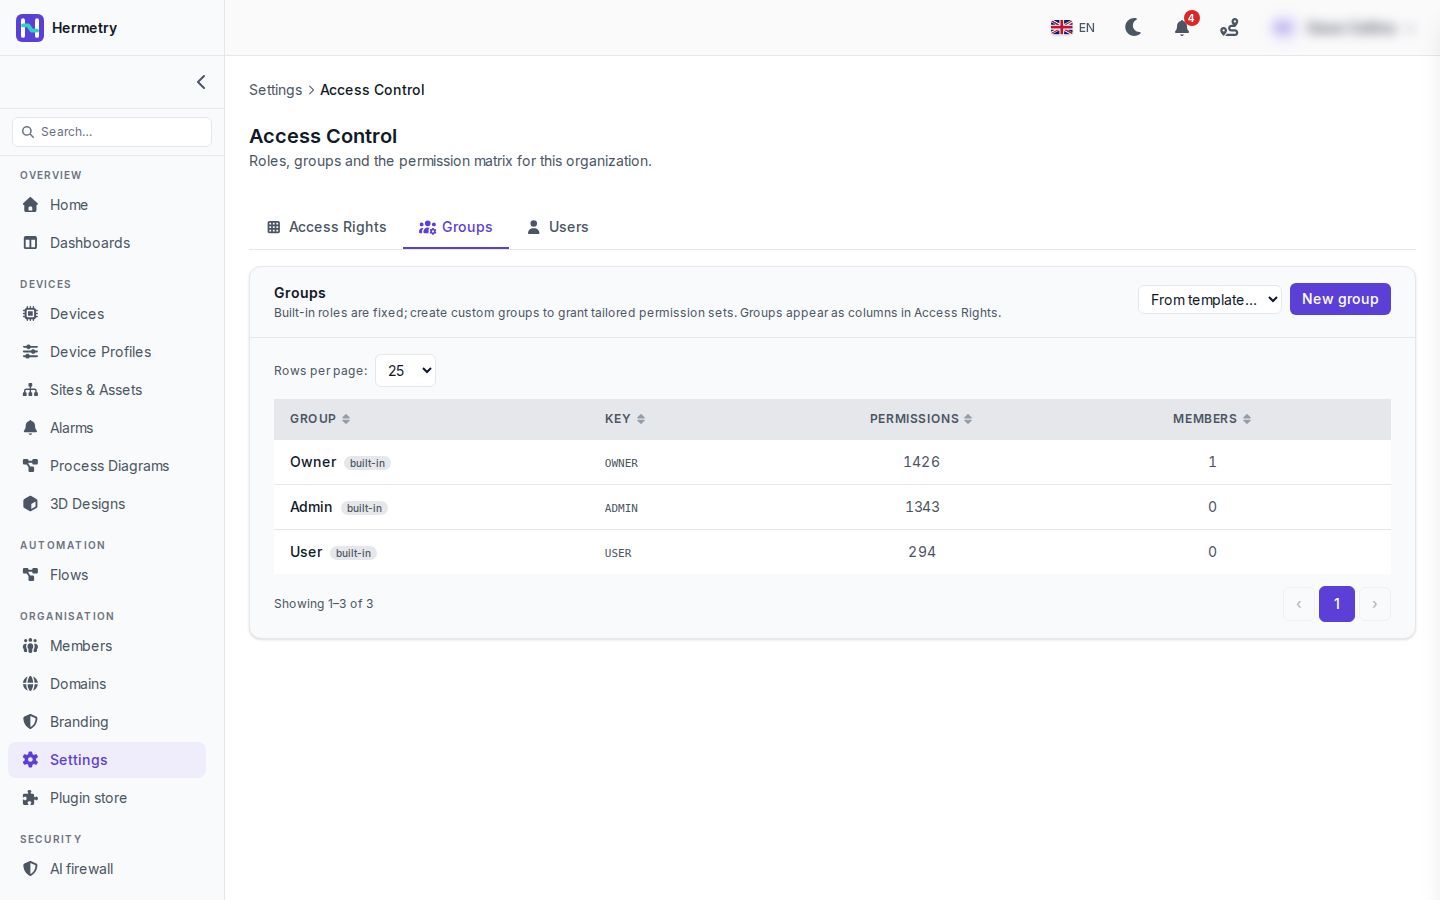 Die integrierten Rollen erscheinen hier als Gruppen, jeweils mit ihrem Schlüssel, der Anzahl der enthaltenen Berechtigungen und ihren Mitgliedern: Owner (OWNER) mit 1426, Admin (ADMIN) mit 1343 und User (USER) mit 294. Die Organisation hat ein Mitglied, den Owner. Die integrierten Rollen sind festgelegt. Ihre Zahlen hängen von den Modulen ab, die dein Tarif enthält, da ein Modul, das du nicht hast, keine Berechtigungen hinzufügt.Nun ein Werksteam. Angenommen, die Bediener eines Werks müssen Geräte bearbeiten und Attribute schreiben, dürfen aber keine Gerätezugangsdaten sehen oder Einstellungen verändern. Sie zu Admin zu machen, gibt ihnen all das und noch viel mehr. Stattdessen:
- New group. Schlüssel
plant.north.operators, Bezeichnung „North plant operators“. Der Schlüssel kann später nicht geändert werden, er erscheint im Audit-Log und in Zugriffsrichtlinien, also gib ihm einen sinnvollen Namen. - Create, die Gruppe öffnen und ihre Berechtigungen aktivieren. In diesem Fall
iot_device.devices.updateundiot_device.attributes.write, zusätzlich zu dem, was User bereits hat. - Auf dem Tab Users lässt du sie als User und fügst die Gruppe hinzu.
Gruppen fügen einer Rolle nur Berechtigungen hinzu; sie entziehen nie eine. Eine Gruppe kann ein Mitglied über ein Admin-Minimum heben, aber nie über ein Owner-Minimum, sodass Rohbefehle, Firmware-Signaturschlüssel und Eigentumsübertragung bei Ownern bleiben, egal was eine Gruppe sagt.Der Schalter Active an einer Gruppe ist praktisch: Eine inaktive Gruppe behält ihre Mitglieder, gewährt aber nichts. From template… neben New group fügt eine fertige Gruppe hinzu, die du danach wie jede andere bearbeiten kannst.Prüfe das Ergebnis pro Person auf deren Mitgliedsseite im Tab Permissions, der die effektiven Zugriffe anzeigt. Dokumentation: Groups and permissions.
Since 2.0.1 you can make your own access groups. This is the Groups tab of Settings > Access Control on a test organisation, before I add anything.
The built-in roles appear here as groups, each with its key, the number of permissions it holds and its members: Owner (OWNER) with 1426, Admin (ADMIN) with 1343 and User (USER) with 294. The organisation has one member, the owner. The built-in roles are fixed. Their numbers depend on the modules your plan has, since a module you don’t have adds no permissions.
Now a plant team. Say the operators of one plant need to edit devices and write attributes, but must not see device credentials or touch settings. Making them Admin hands them all of that and much more. Instead:
- New group. Key
plant.north.operators, label „North plant operators“. The key can’t be changed later and it shows up in the audit log and in access policies, so name it properly. - Create, open the group, and tick its permissions. For this case
iot_device.devices.updateandiot_device.attributes.write, on top of what User already has. - On the Users tab, leave them as User and add the group.
Groups only add permissions to the role; they never take one away. A group can lift a member over an Admin minimum, never over an Owner one, so raw commands, firmware signing keys and ownership transfer stay with owners whatever a group says.
The Active switch on a group is handy: an inactive group keeps its members but grants nothing. From template… next to New group adds a ready-made group that you can then edit like any other.
Check the result per person on their member page, Permissions tab, which shows effective access. Docs: Groups and permissions.
Von English mit KI übersetzt ·
Und die andere Richtung? Wir haben Auftragnehmer auf User-Ebene, die überhaupt keine Befehle senden dürfen. Wenn Gruppen nur Rechte hinzufügen, wie nehme ich ihnen diese wieder weg?
And the other direction? We have contractors at User level who should not send any commands at all. If groups only add, how do I take that away from them?
Von English mit KI übersetzt ·
Zwei Möglichkeiten.Wenn kein User Befehle senden soll, entfernen Sie für User auf dem Reiter Zugriffsrechte das Häkchen bei iot_rpc.send.basic.Wenn es nur um die Fremdfirmen geht, nehmen Sie sie in eine Gruppe auf (Schlüssel etwa contractors) und fügen Sie eine Zugriffsrichtlinie vom Typ Deny hinzu: Aktionen iot_rpc.send.basic, iot_rpc.send.privileged und iot_device.attributes.write, Bedingung subject.roles contains contractors. Ein Deny hat Vorrang vor jedem Permit. Richtlinien erfordern die Rolle Owner. Aktivieren Sie zuerst den Schattenmodus und beobachten Sie das Entscheidungsprotokoll einige Tage, bevor Sie die Richtlinie erzwingen.
Two ways.
If no User should send commands, untick iot_rpc.send.basic for User on the Access Rights tab.
If it’s only the contractors, put them in a group (key contractors, say) and add a Deny access policy: actions iot_rpc.send.basic, iot_rpc.send.privileged and iot_device.attributes.write, condition subject.roles contains contractors. A deny wins over any permit. Policies need the Owner role. Turn on shadow mode first and watch the decision log for a few days before you enforce it.
Von English mit KI übersetzt ·
Kann eine Gruppe auf die Geräte eines einzelnen Werks beschränkt werden? Sodass die Bediener im Norden nur Geräte im Norden sehen?
Can a group be limited to one plant’s devices? So the north operators only see north devices?
Von English mit KI übersetzt ·
Nein. Gruppen und Richtlinien entscheiden über die Aktion, und IoT-Seiten übergeben keine Geräteattribute an Richtlinien. Ein Mitglied, das Geräte einsehen darf, sieht daher alle Geräte der Organisation. Wenn das Werk Nord niemals die Geräte des Werks Süd sehen darf, müssen diese in zwei Organisationen liegen. Ein Konto kann Mitglied beider sein, mit einer jeweils anderen Rolle.
No. Groups and policies decide on the action, and IoT pages pass no device attributes to policies, so a member who may view devices sees all devices of the organisation. If the north plant must never see the south plant’s devices, they belong in two organisations. One account can be a member of both, with a different role in each.
Von English mit KI übersetzt ·
Habe für unsere Verpackungslinie eine Operator-Gruppe ähnlich dieser angelegt. Der Tab Permissions auf der Mitgliederseite hat bei mir einen Fehler aufgedeckt: Ich hatte attributes write angehakt und devices update vergessen, sodass sie Attribute ändern, aber kein Gerät umbenennen konnten.
Did an operators group like this for our packaging line. The Permissions tab on the member page caught a mistake for me, I had ticked attributes write and forgotten devices update, so they could change attributes but not rename a device.
- Du musst angemeldet sein, um auf dieses Thema antworten zu können.
Mitdiskutieren
Melde dich an, um Fragen zu stellen und zu beantworten, hilfreiche Beiträge mit „Gefällt mir“ zu markieren und die Antwort zu kennzeichnen, die dein Problem gelöst hat. Jeder Beitrag bringt Punkte und Stufen.